프레너미
위 프레너미 We Frenemy
슬기로운 스마트 기기 활용과 인공지능 시대의 협업·소통·공존을 배우는 신흥의 동아리
위 프레너미(We Frenemy)는 2010년, 스마트 기기가 학생들의 삶 속으로 성큼 들어오던 시절에 「올바른 기술 활용을 통해 더불어 살아가는 교실 문화를 세우자」는 소박하지만 귀한 뜻으로 문을 연 동아리입니다. 그로부터 강산이 두 번 바뀌는 세월이 흘러, 이제는 생성형 인공지능이 학습과 진로의 지형을 바꾸어 놓은 2026년을 살아가고 있습니다. 위 프레너미는 그 처음의 정신 ― 기술을 두려워하거나 무분별하게 좇지 않고, 이웃과 더불어 지혜롭게 사용하는 청지기의 자세 ― 을 인공지능 시대에 맞게 새롭게 다듬어 이어가고자 합니다.
동아리 현황
|
동아리명 |
위 프레너미 (We Frenemy) |
|
설립년도 |
2010년 (2026년 현재 16주년, 창립 정신 계승 20년째) |
|
설립목적 |
올바른 스마트 기기 및 인공지능 활용을 통한 교수·학습 효율의 극대화 |
|
활동주제 |
인공지능 시대, 협업·소통·공존이 살아 숨 쉬는 교실 문화의 실현 |
|
활동장소 |
수업행동분석실 (스마트·AI 전용교실) |
|
회원현황 |
70명 |
2026 운영 주제
생성형 인공지능과 함께 배우되, 사람됨을 잃지 않는다 ― 인공지능을 지혜롭게 활용하여 협업·소통·공존이 살아 숨 쉬는 교실 문화를 실현하며, 기술이 사람을 대신하는 것이 아니라 사람을 더욱 사람답게 세우는 도구가 되도록 배웁니다.
설립 목적
인공지능 도구를 바르게 분별하여 활용함으로써 교수·학습의 효율을 극대화하고, 학생 스스로 배움의 주인이 되는 역량을 기르는 데 그 목적이 있습니다.
세부 활동 목표
생성형 AI(챗GPT, 클로드 등)와 학습 플랫폼의 현주소를 정확히 이해하고, 교사 중심의 일방적 전달이 아닌 학생과 학생, 학생과 교사가 함께 묻고 답하는 수평적 배움을 통해 21세기 학습자 역량을 기른다.
인공지능에 대한 흥미와 몰입이 자칫 무분별한 의존이나 비판 없는 수용으로 흐르지 않도록, 인공지능 윤리와 저작권·정직성 교육을 병행하고, 문화체험과 인성 훈련을 통해 사람과 사람이 직접 마주하는 아날로그적 관계의 소중함을 함께 배운다.
진로·진학 관련 인공지능 애플리케이션과 데이터 분석 도구를 활용하여 자기이해와 진로 탐색의 효율을 높이고, 고교학점제 아래 자신의 진로를 스스로 설계하는 힘을 기른다.
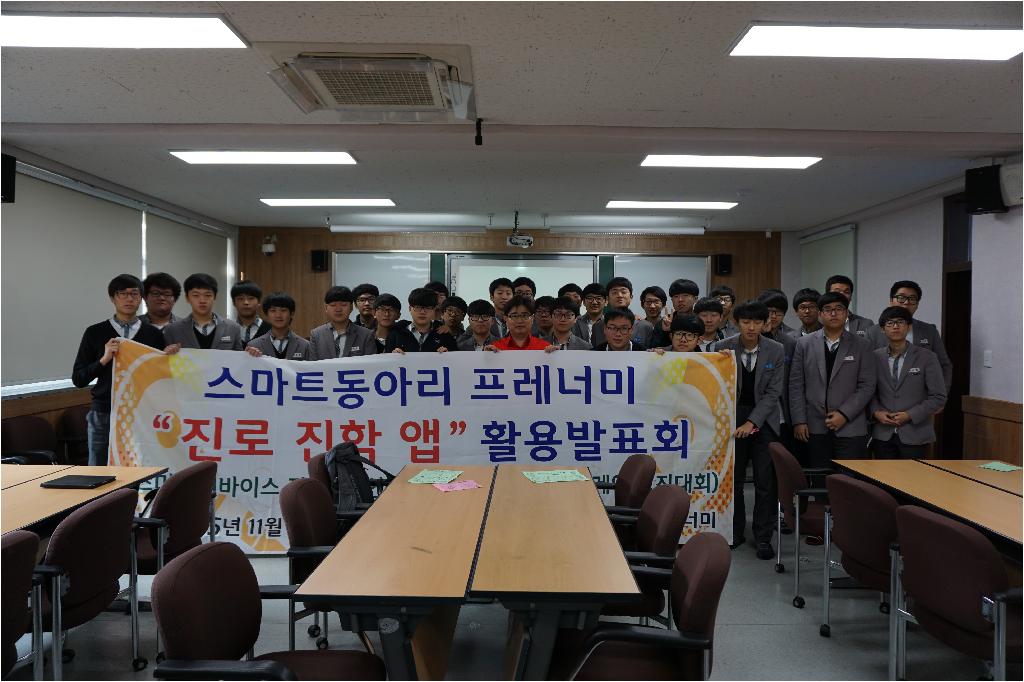
조별로 인공지능을 접목한 프로젝트(학습 도우미 개발, 데이터 시각화, 창작 활동 등)를 기획·실행하고, 동아리 발표대회에서 직접 그 과정과 결과를 발표하며 협업과 소통의 결실을 나눈다.
맺는 말
위 프레너미는 지난 16년간 그러했듯, 앞으로도 변화하는 기술 앞에서 흔들리지 않는 중심을 학생들 안에 세워가고자 합니다. 인공지능이라는 새로운 도구 앞에서도, 서로를 존중하며 함께 배우고 함께 성장하는 신흥의 교실 문화가 이 동아리를 통해 더욱 풍성히 열매 맺기를 소망합니다.
전주신흥고등학교
금융정보보안업체 코드서명 해킹 사건, 검찰 “북한 해킹조직 소행 추정” |
|||||
|---|---|---|---|---|---|
| 이름 | 전지용 | 등록일 | 17.11.16 | 조회수 | 501 |
|
http://hankookilbo.com/v/7030603380a747568e000bc1c2093e24 검찰이 국내 금융정보 보안업체를 해킹해 악성 프로그램을 공공기관에 유포한 사건이 북한 해킹조직의 소행으로 추정된다고 결론 내렸다. 개인정보범죄 정부합동수사단(단장 손영배 서울중앙지검 첨단범죄수사 1부장)은 31일 북한 해킹조직이 제작ㆍ유포한 것으로 의심되는 악성프로그램이 국세청, 서울시청, 경기도청 등 국내 10개 기관 19대 PC에 유포된 것으로 확인됐다고 밝혔다. 합수단에 따르면 해킹조직은 지난해 11월 I사의 서버를 통해 직원 PC에서 빼낸 전자인증서를 이용해 I사의 코드서명을 탑재한 악성프로그램을 제작했다. 저장한 정보를 빼내고 추가로 악성프로그램을 설치하는 기능을 가진 이 악성프로그램은 국내 모 학술단체 홈페이지 운영 서버에 설치된 이후, 자료 검색을 위해 접속한 국세청 직원 PC 등으로 유포됐다. 다만 지난 2월 한 백신업체가 I사 코드서명이 탑재된 악성프로그램을 발견한 후 검찰이 수사에 착수했고, 금융보안원 등 관계기관의 조치로 공공기관 내부 정보 유출 피해는 발생하지 않은 것으로 확인됐다.
|
|||||
| 이전글 | 최강 해커 그룹 '어나니머스'가 공격해 폭파시켜 버린 단체들 |
|---|---|
| 다음글 | 4차 산업혁명, 이제는 디지털 시민성 논의해야 |